


Wenn generative KI-Modelle eines gemeinsam haben, dann ihre Hartnäckigkeit beim Nachfragen. Sie können kaum eine Interaktion beenden, ohne euch zu fragen: »Möchtet ihr, dass ich noch etwas für euch erledige?« Das liegt in ihrer Natur, denn LLMs sind prädiktive Systeme, die stets auf den nächsten Schritt ausgelegt sind.
Moderne Entwickler-Tools erlauben es zwar, dieses Verhalten einzuschränken – doch das Ergebnis ist nicht immer das, was ihr euch erhofft.
Das Problem
Claude Code lässt sich im Automatikmodus betreiben, fragt euch aber dennoch, wie es weitergehen soll, sobald eine folgenschwere Entscheidung ansteht.
Um weniger zu stören, bietet die Anwendung die Option »Ja, und nicht mehr nachfragen« – genau die Art von Auswahl, die ihr anklickt, wenn ihr einen Ordner löscht und dieser noch zahlreiche Unterordner enthält: Ein Klick auf »Ja zu allem« und abwarten, was passiert.
Dieser Artikel stammt im Original von unserer spanischen Schwesterseite xataka-es und erscheint bei GameStar Tech in übersetzter und angepasster Form.
Im Fall von Claude Code bedeutete das Setzen dieses Hakens allerdings, dass das System den freigegebenen Befehl exakt so abspeicherte, wie ihr ihn eingegeben hattet – inklusive aller darin enthaltenen Passwörter.
Diese Daten landeten in einer Projektdatei, die schnell im von der KI erstellten Code auftauchen konnte. Wie Apiiro aufdeckte, wurden auf diese Weise Passwörter von Datenbanken, Logins für SSH-Server, private Schlüssel und sogar GitHub-Tokens sowie AWS-Keys geleakt.
 1:10:45
KI zerstört unsere Spiele nur, wenn wir es zulassen
Öffentlicher Zugriff auf sensible Daten
Das Ausmaß dieses Datenlecks ist gravierend: Wer solche sensiblen Zugangsdaten wie private API-Schlüssel aufspürt, kann Entwicklerteams im schlimmsten Fall enorme Kosten verursachen. Und diese Informationen lagen für jedermann frei zugänglich herum: direkt in öffentlichen GitHub-Repositories.
Um sich eine erteilte Berechtigung zu merken, notiert Claude Code den Befehl buchstabengetreu in einer lokalen Projektdatei namens ».claude/settings.local.json«. Enthielt der Befehl ein Passwort, wurde dieses unverschlüsselt im Klartext gesichert.
Diese Datei ist eigentlich nicht zum Teilen gedacht – das verhindert die Weitergabe jedoch nur auf eurem lokalen Rechner, nicht im Repository selbst. War die Datei bereits zuvor hochgeladen oder arbeitet ein weiteres Teammitglied im Projekt mit, wandert der Inhalt unbemerkt zusammen mit dem restlichen Code auf GitHub.
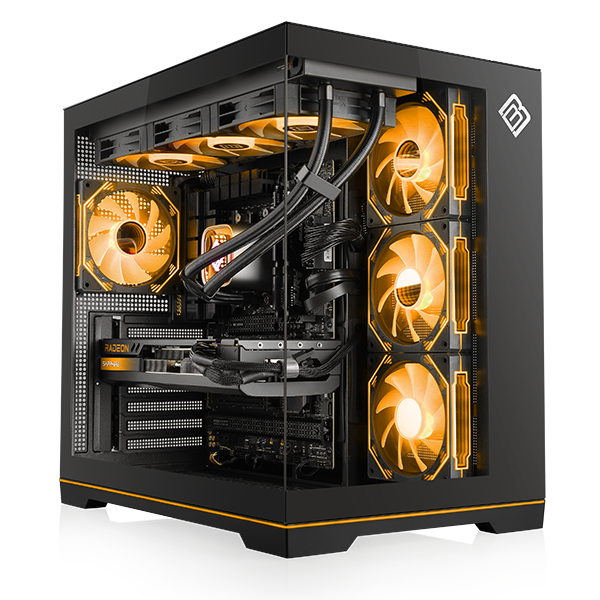
Grafik: NVIDIA GeForce RTX 5070 Ti 16 GB GDDR7
RAM: 32 GB DDR5 (2x 16 GB)
SSD: 1.000 GB M.2 PCIe 4.0 SSD
- Massenhaft Power für WQHD- und 4K-Gaming
- Brachiale Rechenleistung dank besonders schneller X3D-CPU
- Hohe Raytracing-Power und alle NVIDIA-Features
- Nur für kurze Zeit verfügbar
Die Gefahr des Vibecoding
Das Verhalten von Claude Code ergibt aus Entwicklerperspektive durchaus Sinn: Um euch nicht fortlaufend zu unterbrechen, speichert das Tool nach eurer Freigabe den exakten Befehl ab, um ihn bei der nächsten Ausführung wiederzuerkennen.
Wenn ihr jedoch nicht genau überprüft, was ihr gerade committet, und Dateien unkontrolliert an GitHub übertragt, gebt ihr ungewollt den Zugriff auf eure eigenen Daten frei.
Das ist kein Einzelfall: Das sogenannte Vibecoding hat die Aktivität auf GitHub massiv in die Höhe getrieben. Laut dem Octoverse-Report 2026 von GitHub wurden in den zwölf Monaten bis zum 30. September 17,9 Milliarden Pushes und 34,3 Milliarden Commits verzeichnet.
Allein diese Zahl an Pushes übertrifft die Werte der Jahre 2024 und 2025 zusammen. Ein weiterer Beleg für den enormen Einfluss von Vibecoding: Im September dieses Jahres stammten mehr als 40 Prozent aller Pull Requests von einem KI-Agenten – im März waren es lediglich 17 Prozent.
Mehr zum Thema KI:
- Vor 59 Jahren kapitulierte ein Physiker vor einem Detail der Mathematik von Kernfusionen – jetzt füllen KIs die Lücke
- Shigeru Miyamoto, Schöpfer von Super Mario und Zelda: »Selbst wenn die KI alles übernimmt, wird es immer eine Rolle für uns geben«
Was sagt Anthropic dazu?
Das Unternehmen veröffentlichte zwar kein formelles Statement, doch Boris Cherny, Entwicklungsleiter von Claude Code, antwortete auf Hacker News.
Er räumte ein, dass das Tool vertrauliche Daten in gespeicherten Befehlen bislang nicht herausfiltert, verteidigte jedoch das grundlegende Konzept: Die Datei sei strikt für den lokalen Gebrauch gedacht. Da Claude Code sie bei der Erstellung automatisch aus Git ausschließe, geht er davon aus, dass die geleakten Dateien manuell angelegt und erst nachträglich hochgeladen wurden.
Bis Anthropic eine endgültige Lösung bereitstellt, empfiehlt Cherny, den Automatikmodus in Claude Code zu nutzen und das Secret-Scanning im Repository einzuschalten.
Zudem kündigte er an, dass das Team an zwei Verbesserungen arbeitet: Der Automatikmodus soll künftig Datenleaks erkennen, und ein grundlegender, fest integrierter Secret-Scanner wird erprobt. Ein konkretes Erscheinungsdatum für beide Funktionen steht allerdings noch aus.


Nur angemeldete Benutzer können kommentieren und bewerten.
Dein Kommentar wurde nicht gespeichert. Dies kann folgende Ursachen haben:
1. Der Kommentar ist länger als 4000 Zeichen.
2. Du hast versucht, einen Kommentar innerhalb der 10-Sekunden-Schreibsperre zu senden.
3. Dein Kommentar wurde als Spam identifiziert. Bitte beachte unsere Richtlinien zum Erstellen von Kommentaren.
4. Du verfügst nicht über die nötigen Schreibrechte bzw. wurdest gebannt.
Bei Fragen oder Problemen nutze bitte das Kontakt-Formular.
Nur angemeldete Benutzer können kommentieren und bewerten.
Nur angemeldete Plus-Mitglieder können Plus-Inhalte kommentieren und bewerten.