


Das Citizen Lab der Universität Toronto dokumentiert in einem neuen Bericht, wie sich Spyware über gewöhnliche Online-Werbung verbreiten lässt. Die Forscher nennen die Methode »AdFection«.
Einen solchen Weg per Werbung hat bislang niemand öffentlich belegt, wie das Citizen Lab weiter erläutert. Das Opfer muss hierfür nichts anfassen – laut dem Bericht handelt es sich um eine Zero-Click-Attacke; dementsprechend löst schon die Einblendung der Anzeige in Browser oder App den Angriff aus.
 1:19
lily's world XD ist ein nostalgischer Ausflug in die 2000er ... bis es zum Albtraum wird
Discover-Tech: Wer hinter den Anzeigen steckt
Im Zentrum der Untersuchung steht »Discover-Tech«. Dabei handelt es sich Citizen Lab zufolge um ein israelisches Unternehmen, das nach außen hin als Werbefirma auftritt und diese »Söldner-Spyware« an zahlende Kundschaft weiterverkauft.
Laut der Financial Times meldete CEO Dekel Boni die Firma im März 2020 in Israel an; er kommt laut Citizen Lab aus der digitalen Werbung. Von 2020 bis 2026 stand die Firma auf den Anbieterlisten von Google und IAB Europe, dem europäischen Branchenverband der digitalen Werbung.
Zentrales Werkzeug ist laut dem Bericht die Plattform »Controlium«.
- Kunden wählen damit Ziele über Werbe-ID, Browser-Kennung oder IP-Adresse aus, profilieren sie und lassen sogenannte »kontrollierte Anzeigen« ausspielen.
- Administratoren können zudem Länder freigeben oder sperren und Kampagnen pro Tag oder Monat begrenzen.

Wer diese Plattform nutzte, zeigten Login-Protokolle von 120 Nutzernamen aus 128 Tagen, die sich über einen ungeschützten Endpunkt abrufen ließen.
Anhand von Nutzernamen, IP-Adressen und LinkedIn-Profilen ordneten die Forscher einzelne Nutzer den Spyware-Firmen Candiru (inzwischen als Integrity Labs unterwegs), Bindecy und Intelos zu.
Nach gewöhnlichem Werbegeschäft sehen die Daten demnach nicht aus: Einnahmen sind fast komplett Fehlanzeige, Conversions (also Käufe oder andere gewünschte Handlungen nach einer Anzeige) liegen durchgehend bei null, und für eine Kampagne im Namen von AliExpress fanden die Forscher keinen Hinweis auf eine Geschäftsbeziehung.
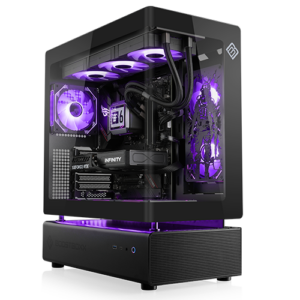
GPU: Nvidia GeForce RTX 5060
RAM: 32 GB DDR4
SSD: 1.000 GB
- Preiswerte Power für Full HD
- Volle DLSS 4.5-Unterstützung
- Effizienter Achtkernprozessor
- Nur in limitierter Stückzahl erhältlich
So wird aus einer Werbeanzeige ein Angriff
Anzeigen werden per »Real-Time Bidding« vergeben. Dabei handelt es sich um eine Auktion, die in Millisekunden abläuft, während eine App oder Seite lädt.
Gewinnt Discover-Tech eine solche Auktion, kann die Anzeige ein Skript enthalten, das Werbe-ID und IP-Adresse an einen Server der Firma schickt. Diese Werbe-ID ist wiederum die Kennung, mit der Anbieter euer Gerät wiedererkennen. Anhand dieser Daten entscheidet der Server, ob ihr als Ziel ausgewählt seid.
- Kommt das Gerät als Ziel nicht in Frage, kehrt eine leere Antwort mit null Byte zurück – Discover-Tech vermeidet laut dem Bericht, Werbepartnern den Schadcode direkt auszuliefern.
- Seid ihr ein Treffer, folgt ein JavaScript, woraufhin sich das Gerät bei einem Server des Spyware-Herstellers Candiru meldet, weiter profiliert und schließlich infiziert wird.
Candiru steht dabei auf der Exportkontrollliste (»Entity List«) des US-Handelsministeriums, weil die Spyware gegen Regierungsvertreter, Journalisten, Geschäftsleute, Aktivisten, Wissenschaftler und Botschaftsmitarbeiter zum Einsatz kam.

Welche Sicherheitslücken dabei zum Einsatz kamen, nennt die Zusammenfassung des Citizen Lab nicht.
- Bestätigt sind Angriffe auf mindestens 45 Geräte des arabischen Nachrichtensenders Al Jazeera in den Jahren 2024 und 2025.
- Die Auktionsdaten zeigen indes die potenzielle Streuung: Von März bis Juni 2026 gewann das Unternehmen über die Plattform MyDSP rund 442 Millionen von knapp 3,8 Milliarden Geboten (11,7 Prozent).
- Die Angriffsskripts steckten demnach in Anzeigen auf rund 120.000 Websites und in über 75.000 Apps; unter den Seiten finden sich renommiertere wie die New York Times und BBC wieder. Auch Netzwerke von Regierungen, NATO, UN und EU-Institutionen bekamen sie zu sehen.
Wie groß ist das Risiko für euch?
Eine Einblendung allein belegt laut Citizen Lab aber weder Zielauswahl noch Infektion. Google selbst hat Discover-Tech Anfang Oktober 2026 von seinen Werbebörsen verbannt, auch die Werbeplattform Beeswax kappte den Zugang.
Die Sicherheitsfirma Confiant hat in ihrer Funktion als kooperierendes Forschungsteam zudem keine vollständige Exploit-Kette beobachtet; ganz ausgeschlossen ist eine Infektion damit aber nicht, denn die vorgeschaltete Infrastruktur prüft Geräte, bevor sie Schadcode ausliefert.
Dennoch empfiehlt Citizen-Lab-Forscher Bill Marczak gegenüber der Financial Times jedem, der aufgrund von Rolle oder Tätigkeit ein Ziel sein könnte, das Werbe-Tracking abzuschalten – notfalls blockiert man Werbung komplett. Wer sein Risiko senken will, hält sich zudem an gängige Regeln der Computerhygiene und hält Betriebssystem sowie Browser aktuell.


Nur angemeldete Benutzer können kommentieren und bewerten.
Dein Kommentar wurde nicht gespeichert. Dies kann folgende Ursachen haben:
1. Der Kommentar ist länger als 4000 Zeichen.
2. Du hast versucht, einen Kommentar innerhalb der 10-Sekunden-Schreibsperre zu senden.
3. Dein Kommentar wurde als Spam identifiziert. Bitte beachte unsere Richtlinien zum Erstellen von Kommentaren.
4. Du verfügst nicht über die nötigen Schreibrechte bzw. wurdest gebannt.
Bei Fragen oder Problemen nutze bitte das Kontakt-Formular.
Nur angemeldete Benutzer können kommentieren und bewerten.
Nur angemeldete Plus-Mitglieder können Plus-Inhalte kommentieren und bewerten.